Ihr wollt wissen, wo eure IT angreifbar ist und womit ihr anfangen solltet. Wir prüfen sie mit euch, und ihr bekommt beides schwarz auf weiß.
Was der Check liefert
Kein Gutachten zum Ablegen.Ein Bericht, mit dem ihr arbeiten könnt.
Ihr wollt eure IT-Sicherheit angehen, ohne gleich ein Großprojekt daraus zu machen. Der CyberRisikoCheck ist dafür der Einstieg: Wir nehmen auf, wie ihr aufgestellt seid, und sagen euch, was zuerst zu tun ist. Gedacht für Soloselbstständige bis etwa 50 Mitarbeitende.
Prüfung nach DIN SPEC 27076
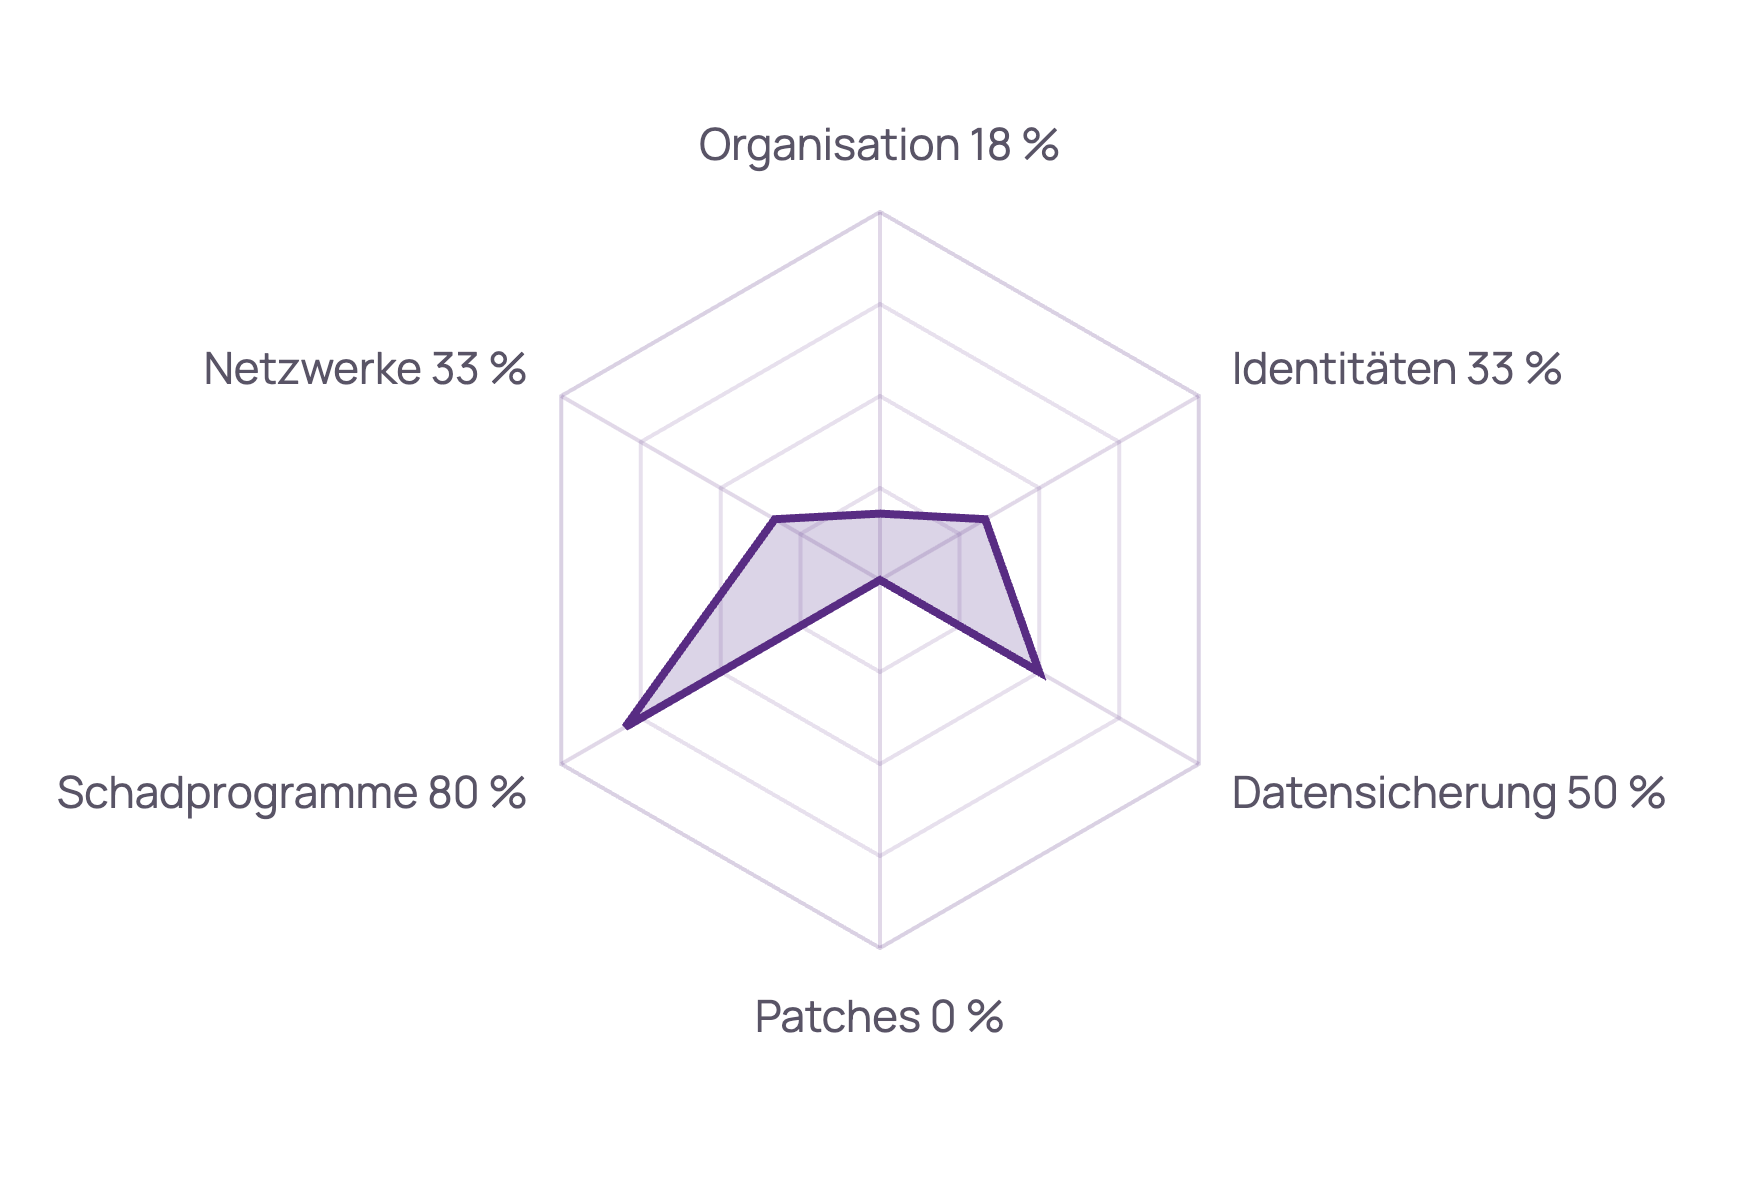
Wir bewerten 27 Anforderungen in sechs Themenbereichen: Organisation und Sensibilisierung, Identitäts- und Berechtigungsmanagement, Datensicherung, Patch- und Änderungsmanagement, Schutz vor Schadprogrammen, IT-Systeme und Netzwerke. Ein Netzdiagramm zeigt eure Punkte je Themenbereich, und hinter jeder Punktzahl steht eine Begründung.
Auf einen Blick seht ihr, wo am meisten fehlt.
Zusätzlich von uns: Maßnahmenplan mit Priorität
Die Norm sieht für jede Anforderung eine Handlungsempfehlung vor. Bei uns bekommt ihr Empfehlungen, die zu euren Antworten passen, und einen Fahrplan, mit dem ihr konkrete Mängel behebt. Die wichtigsten Punkte (die TOP-Empfehlungen) stehen vorn, damit ihr wisst, was zuerst dran ist. Auch wo ihr schon gut aufgestellt seid, zeigen wir euch, was sich noch verbessern lässt.
Und ihr wisst, womit ihr anfangt.
Bericht und Abschlussgespräch
Wer entscheidet, liest vorne das Ergebnis und die TOP-Empfehlungen. Wer bei euch die IT betreut, findet im Anhang jede Anforderung einzeln, mit Status und Empfehlung. Im Abschlussgespräch gehen wir alles gemeinsam durch und legen die nächsten Schritte fest.
Danach geht ihr mit einem klaren Plan aus dem Gespräch.
Fördermöglichkeiten im Anhang
Der Bericht führt die Förderprogramme auf, die für euren Fall in Frage kommen. Bezahlt ist die Umsetzung damit nicht automatisch.
Aber ihr wisst, wo ihr nachfragen könnt.
Warum mit phasedrei
Wir sagen euch, was wir an eurer Stelle tun würden.
Viele Audits enden mit einem Bericht, aus dem niemand ablesen kann, was konkret zu ändern ist. Bei uns steht zu jeder Bewertung eine Empfehlung für euren Betrieb. Damit entscheidet ihr selbst, wie es weitergeht.
Die Norm übersetzen wir in euren Alltag. Entscheidungen bleiben bei euch – wir liefern die Grundlage dafür.
Erhebung und Bericht nach DIN SPEC 27076
Handlungsbedarf je Themenbereich aufgeschlüsselt
Passende Förderprogramme im Anhang aufgeführt
Beispielhafter Auszug
10 von 36 Punkten
Bewertung der 27 Anforderungen nach DIN SPEC 27076
Erfüllungsgrad je Themenbereich. Die Werte sind ein Beispiel – euer Diagramm entsteht aus eurer Erhebung.
Wie der Check abläuft
Drei Schritte.Ohne euren Betrieb aufzuhalten.
Der Aufwand auf eurer Seite: rund vier Stunden, verteilt auf drei Termine. Alles Weitere machen wir.
1
Interview
Im Vorgespräch (ca. 30–60 Minuten) klären wir den Rahmen. Im Hauptgespräch (2–3 Stunden) gehen wir die 27 Anforderungen mit euch durch. Beides läuft grundsätzlich remote. In der Nähe unserer Standorte Frankenthal und Düsseldorf kommen wir bei Bedarf auch zu euch.
2
Bewertung
Wir werten aus, bilden Reifegrad und Risikomatrix und priorisieren die Maßnahmen nach Aufwand und Wirkung.
3
Bericht und Gespräch
Ihr bekommt den Bericht, und im Abschlussgespräch (ca. 1 Stunde) gehen wir ihn gemeinsam durch.
Preis und Umfang
Zwei Varianten.Beide mit festem Preis.
CyberRisikoCheck
Im Interview gehen wir eure IT-Sicherheit durch, bewerten 27 Anforderungen in sechs Themenbereichen und liefern einen Ergebnisbericht mit priorisierten Maßnahmen.
Prüfung nach DIN SPEC 27076
Ergebnisbericht
Ergänzend: Reifegrad, Risikomatrix und Maßnahmenplan
Abschlussgespräch
1.190 €
zzgl. USt.
CyberRisikoCheck Premium
Alles aus dem Standard-Check, zusätzlich ein Blick von außen auf eure Angriffsfläche, Vorlagen für Richtlinien und Checklisten sowie eine Awareness-Schulung für euer Team.
Alles aus dem Standard-Check
Externer Angriffsflächen-Check
Vorlagen für Richtlinien und Checklisten
Awareness-Schulung fürs Team
1.490 €
zzgl. USt.
Kostenloses Kennenlernen
Erst wissen, dann investieren.
Ein Interview, ein Bericht mit Prioritäten – und eine Sicherheitsdiskussion, die nicht mehr auf Vermutungen läuft.
Unternehmen, die ihre IT nicht mehr erklären müssen.
Für unsere kleine Praxis mit 4 Mitarbeiter:innen benötigten wir jemanden für die Einrichtung eines Remote-Desktop-Netzwerks. phasedrei war der einzige IT-Anbieter hier in der Gegend, der sich überhaupt auf ein solch kleines Netzwerk ohne kostspielige Serverhardware eingelassen hat. Die Einrichtung lief unproblematisch. Das Netzwerk läuft tadellos und wir freuen uns auf die Zusammenarbeit!
Benjamin H.
Psychotherapeut
Wir arbeiten seit über drei Jahren mit phasedrei zusammen und sind sehr zufrieden. Zuverlässiger Support, schnelle Reaktionszeiten und verständliche Kommunikation – auch für Nicht-ITler. Lösungen sind immer praxisnah, sicher und durchdacht. Für uns ein absolut verlässlicher IT-Partner, den wir uneingeschränkt weiterempfehlen.
Ilka F.
Masseurin
Ich habe phasedrei durch ein Webinar über Datensicherung kennengelernt und hatte damals keine Ahnung, wie wichtig das Thema ist – gerade für Freiberufler! Seitdem werde ich von phasedrei betreut - zuverlässig, kompetent und flexibel – vielen Dank dafür!
Antonella M.
Häufige Fragenzum CyberRisikoCheck
Für Soloselbständige und Betriebe bis etwa 50 Mitarbeitende.
Ja. Der Standard ist vollständig remote – effizient und zeitsparend. Falls sinnvoll, können wir einzelne Schritte vor Ort ergänzen. Das klären wir vorab gemeinsam.
Ja. Der CyberRisikoCheck folgt der DIN SPEC 27076: dieselben 27 Anforderungen, dieselbe Bewertung, derselbe Aufbau des Berichts. Ihr bekommt also kein selbst ausgedachtes Prüfschema, sondern ein Ergebnis, das sich an der Norm messen lässt.
Ihr erhaltet einen priorisierten Maßnahmenplan inkl. Aufwand/Nutzen-Einschätzung, Verantwortlichkeiten und Reihenfolge. So könnt ihr direkt loslegen.
Gern. Unser Fokus ist IT-Sicherheit mit Verantwortung. Auf Wunsch setzen wir Maßnahmen um oder begleiten euer Team – vom Quick Win bis zum langfristigen Sicherheitskonzept.
Euer IT-Partner in der Metropolregion Rhein-Neckar. Zuverlässig und partnerschaftlich – auf Augenhöhe eben.
Ihr werdet schon von uns betreut? Dann schreibt bitte an team@phasedrei.de oder antwortet auf euer bestehendes Ticket. So landet euer Anliegen sofort bei der richtigen Person.