Passkeys ersetzen Passwort und zweiten Faktor in einem Schritt
Ein Passkey braucht kein Passwort und keinen Code mehr, nur euer Gerät. Warum das mehr ist als nur ein weiterer Sicherheitsfaktor, warum er gegen Phishing hilft, und warum das Thema gerade jetzt drängt.
Artikel verfasst von Selina Wortmann
Artikel veröffentlicht am 14.10.2026
Kein Passwort, kein Code – nur euer Gerät, das euch erkennt. Euer Fingerabdruck verlässt dabei nie Handy oder Laptop. Er öffnet nur einen kleinen Tresor auf dem Gerät, und darin liegt der eigentliche Schlüssel für euren Login. Das ist die Idee hinter Passkeys, dem dritten und letzten Baustein unserer Serie zum European Cybersecurity Month.
Hier geht’s zu Teil eins: Passwortmanager, und zu Teil zwei: Zwei-Faktor-Authentifizierung.
Wie ein Passkey funktioniert
Ein Passkey ist kein Passwort, das ihr euch merken müsst. Dahinter steckt ein kryptografisches Schlüsselpaar, das für jeden Dienst einzeln erzeugt wird. Den öffentlichen Teil bekommt der Dienst. Der private Teil bleibt bei euch: verschlüsselt gesichert auf eurem Gerät oder in eurem Passwortmanager, entsperrt über Fingerabdruck, Gesichtserkennung oder Geräte-PIN. Beim Anmelden schickt euer Gerät nur eine Bestätigung an den Dienst. Es wird weder ein Code noch ein Passwort übertragen, also nichts, was jemand abfangen oder euch am Telefon entlocken könnte.
Der große Unterschied zu Passwort und Zwei-Faktor-Code: Ein Passkey ist fest an genau die Webseite gebunden, für die er erstellt wurde. Landet ihr auf einer gut gemachten Phishing-Kopie eurer Anmeldeseite, funktioniert der Passkey dort schlicht nicht, weil die Adresse nicht übereinstimmt. Ein Passwort tippt ihr auf so einer Seite im Zweifel trotzdem ein, einen SMS-Code lest ihr einem geschickten Anrufer trotzdem vor. Mit einem Passkey geht das gar nicht erst.
Mehr als nur ein weiterer Faktor
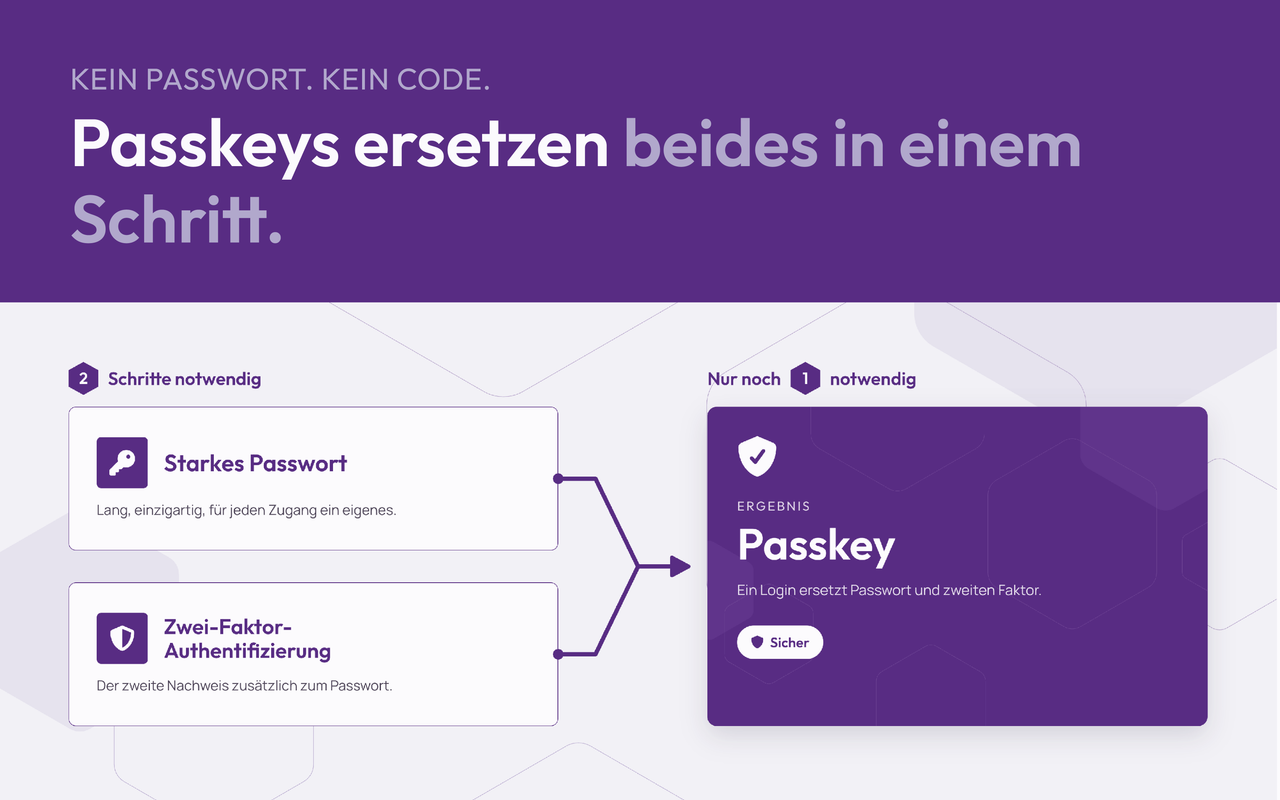
Ein Passkey vereint in einem Schritt, was Passwortmanager und Zwei-Faktor-Authentifizierung bisher getrennt leisten: Er ist einzigartig pro Dienst wie ein starkes Passwort und nur mit eurem Gerät nutzbar wie ein zweiter Faktor.
Den Passwortmanager braucht ihr trotzdem weiter. Längst nicht jeder Dienst unterstützt Passkeys, und 1Password speichert Passkeys und Passwörter an einem Ort.
Warum ihr jetzt nicht mehr abwarten solltet
Lange war das eher Zukunftsmusik. Seit dem 1. September 2026 ist es konkret: Microsoft hat Passkeys zur Standard-Anmeldemethode in Entra ID gemacht, der Nutzerverwaltung hinter Microsoft 365. Wer bislang SMS oder Anruf als zweiten Faktor nutzt, ist automatisch für Passkeys freigeschaltet und wird bei der Anmeldung aufgefordert, einen einzurichten. Zum 1. Februar 2027 stellt Microsoft die eigene SMS- und Anruf-Authentifizierung ein. Wer sie weiterhin braucht, muss dafür einen externen Telefonie-Anbieter einbinden, und das ist mit zusätzlichen Kosten verbunden. Global Admins und externe Nutzende haben noch bis zum 1. Juli 2027 Zeit. Die Admin-Konten solltet ihr trotzdem zuerst umstellen, denn sie haben die meisten Rechte und sind damit das lohnendste Ziel.
Für die meisten Unternehmen mit Microsoft 365 heißt das: Der Abschied von SMS-Codes kommt so oder so. Offen ist nur, ob er geplant passiert oder als Überraschung beim nächsten Login.
Eingerichtet wird ein Passkey meist über eine bereits vorhandene Authenticator-App oder direkt über die geräteeigene Anmeldung. Geht ein Gerät verloren, lässt sich dieser eine Passkey sperren, ähnlich wie ein einzelner Eintrag im Passwortmanager. Das ganze Konto muss dafür nicht neu aufgesetzt werden.
Ein eigener Schlüssel pro Zugang, ein zweiter Faktor obendrauf und am Ende ein Passkey, der beides in einem Schritt erledigt. Wo euer Unternehmen auf diesem Weg gerade steht, finden wir in einem gemeinsamen Gespräch heraus – genau dafür gibt es unser IT-Consulting. Die laufende Betreuung danach übernimmt unsere Managed IT für Unternehmen.
Ein Passkey braucht kein Passwort und keinen Code mehr, nur euer Gerät. Warum das mehr ist als nur ein weiterer Sicherheitsfaktor, warum er gegen Phishing hilft, und warum das Thema…
Ein Passwortmanager ist der erste Schritt zu mehr Zugangssicherheit. Wie 1Password Zugänge in Unternehmen automatisch verwaltet und wie die Einrichtung abläuft.
Stellt euch vor, ihr seid mit einem Passwortmanager schon gut abgesichert. Aber ein starkes Passwort ist nur die halbe Miete. Was Zwei-Faktor-Authentifizierung zusätzlich leistet und welche Methode zu eurem Betrieb…
Windows 10 bleibt privat noch bis 2027 kostenlos sicher, im Betrieb wird ESU jedes Jahr teurer. Warum ein Blick auf jedes einzelne Gerät jetzt mehr bringt als ein pauschaler Komplett-Tausch.
Ab Juli 2026 hebt Microsoft die Preise für die meisten 365-Pakete an, manche um über 40 %. Was sich ändert, welche Lizenzen verschont bleiben und wo ihr realistisch ansetzen könnt.
IT-Onboarding scheitert selten an der Technik. Es scheitert am Zeitpunkt – weil die Einrichtung neuer Mitarbeitender zu spät startet. Woran das liegt und wie sich der erste Arbeitstag zuverlässig vorbereiten…
Reaktionszeiten, Zertifikate, Stundenpreise – so werden IT-Dienstleister verglichen. Ob einer verlässlich ist, wenn es drauf ankommt, sagen diese Kriterien wenig. Was tatsächlich zählt.
Steve Jobs starb am 5. Oktober 2011 im Alter von 56 Jahren. Ein persönlicher Nachruf: Was er für die Technikbranche bedeutete, warum sein Einfluss weit über Apple hinausgeht – und…