Stellt euch vor, ihr seid mit einem Passwortmanager schon gut abgesichert. Aber ein starkes Passwort ist nur die halbe Miete. Was Zwei-Faktor-Authentifizierung zusätzlich leistet und welche Methode zu eurem Betrieb passt.
Artikel verfasst von Selina Wortmann
Artikel veröffentlicht am 14.10.2026
Ihr seid mit einem Passwortmanager schon gut abgesichert. Trotzdem ist damit noch nicht alles getan. Ein einzigartiges, langes Passwort schützt gegen die naheliegendsten Fehler: Wiederverwendung, schwache Kombinationen, den Klassiker auf dem Post-it unterm Monitor. Es schützt aber nicht davor, dass jemand das Passwort trotzdem in die Finger bekommt – über eine Phishing-Mail, ein Datenleck bei einem Drittanbieter oder einen kompromittierten Rechner. Genau an diesem Punkt setzt Zwei-Faktor-Authentifizierung an.
Das ist der zweite Teil unserer Serie. Hier geht’s zu Teil eins: Passwortmanager, und zu Teil drei: Passkeys.
Ein gestohlenes Passwort reicht nicht mehr aus
Ein Passwortmanager macht einen einzelnen Schlüssel so stark wie möglich. Zwei-Faktor-Authentifizierung stellt eine andere Frage: Ist die Person, die sich gerade anmeldet, wirklich die, für die sie sich ausgibt – unabhängig vom Passwort? Der zweite Faktor kommt aus einer anderen Quelle als das Passwort: etwas, das ihr besitzt (ein Smartphone, ein Hardware-Token), oder etwas, das euch körperlich ausmacht (ein Fingerabdruck, Gesichtserkennung). Selbst wer das Passwort kennt, kommt ohne diesen zweiten Faktor nicht rein. 2FA verhindert also nicht, dass ein Passwort gestohlen wird. Aber mit dem Passwort allein kommt dann niemand mehr weit.
Welche Methoden es gibt und wofür sie sich eignen
Code per SMS
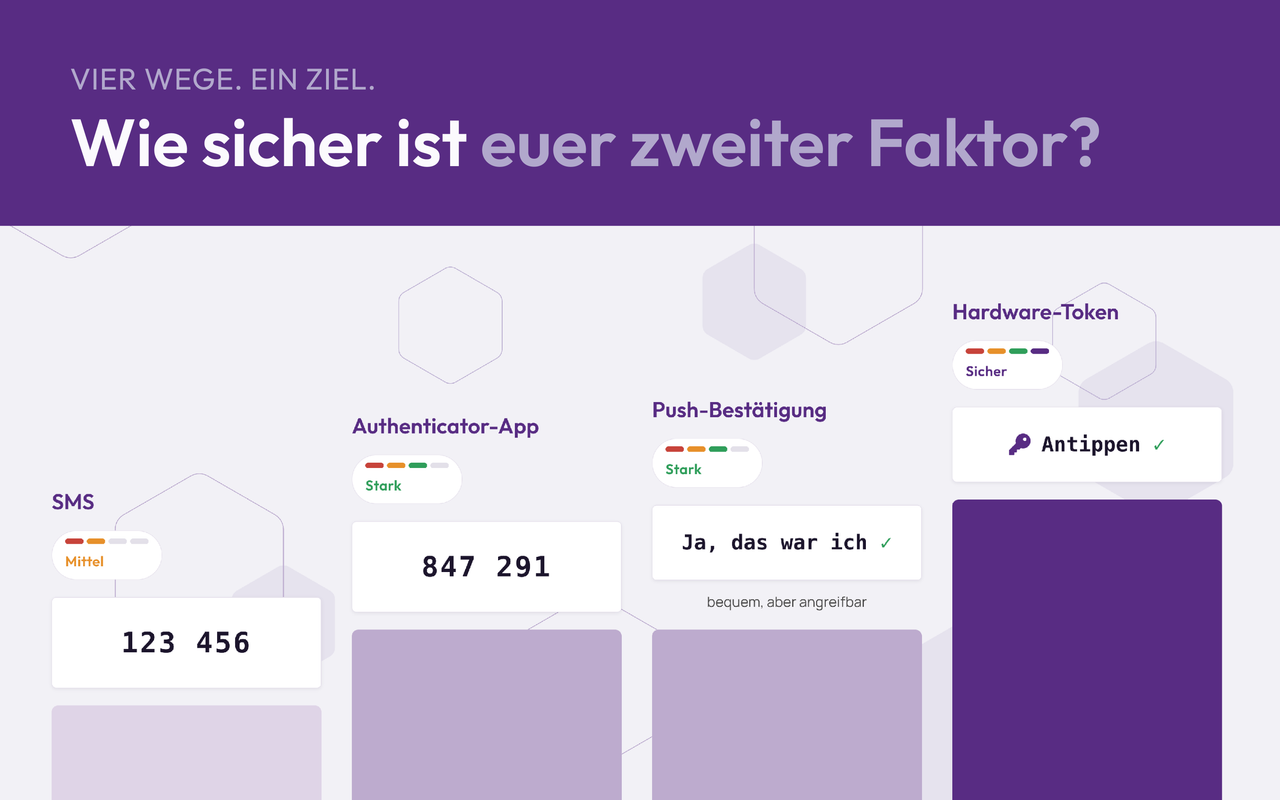
Am weitesten verbreitet ist der Code per SMS. Er ist einfach einzurichten und braucht kein zusätzliches Gerät, gilt inzwischen aber als schwächste Variante: SIM-Karten lassen sich in seltenen Fällen umleiten, und die Nachricht läuft über ein Mobilfunknetz, das niemand von euch kontrolliert. SMS ist besser als gar kein zweiter Faktor, für wichtige Konten sollte es aber mehr sein. Microsoft stellt die eigenen SMS-Codes für Microsoft 365 zum Februar 2027 übrigens ein – mehr dazu folgt in Teil 3.
Authenticator-Apps
Authenticator-Apps wie Microsoft Authenticator oder Google Authenticator erzeugen alle dreißig Sekunden einen neuen Code direkt auf dem Smartphone, ganz ohne Mobilfunknetz. Das macht sie unabhängig vom Handyempfang und deutlich schwerer abzufangen als eine SMS. Für die meisten Betriebe ist das der vernünftige Standard: kostenlos, schnell eingerichtet, ohne zusätzliche Hardware.
Push-Bestätigung
Noch bequemer ist die Push-Bestätigung: Die App zeigt eine Anmeldeanfrage, ihr tippt auf „Ja, das war ich“ und seid drin. Genau darin liegt auch die Schwäche: Jemand schickt euch so lange Anfragen, bis ihr aus Gewohnheit bestätigt. Für die meisten Zugänge im Alltag ist Push trotzdem eine gute Wahl.
Hardware-Token
Noch einen Schritt weiter gehen Hardware-Token nach dem FIDO2-Standard: kleine USB- oder NFC-Sticks, die ihr beim Anmelden einsteckt oder ans Smartphone haltet. Sie gelten als sicherste Variante, weil sie sich aus der Ferne kaum austricksen lassen. Dafür kosten sie Geld und gehen wie jeder Schlüsselbund auch mal verloren. Für ein Konto mit Zugriff auf Finanzen oder zentrale Systeme ist der Aufwand gerechtfertigt, für den Rest des Teams meist überdimensioniert.
Besonders wichtig für kleinere und mittelständische Unternehmen
Kleinere und mittelständische Unternehmen haben selten ein eigenes Security-Team, das verdächtige Anmeldungen rund um die Uhr beobachtet. Deshalb wiegt ein einzelnes kompromittiertes Passwort hier schwerer als in einem Konzern mit mehreren Kontrollebenen. Der klassische Weg hinein läuft über eine gut gemachte Phishing-Mail, angeblich vom Lieferanten oder von der eigenen Geschäftsführung, mit der Bitte, sich kurz anzumelden oder eine Rechnung zu bestätigen. Landet so ein Zugang in fremden Händen, passiert oft erst mal nichts Sichtbares. Jemand liest unbemerkt im Postfach mit, bis der Moment für eine gefälschte Zahlungsaufforderung günstig erscheint.
2FA unterbricht genau diese Kette, denn der gestohlene Zugang allein reicht dann nicht mehr. Dafür braucht ihr weder Budget noch Personal noch ein eigenes IT-Team: Bei Microsoft 365 und Google Workspace lässt sich Zwei-Faktor-Authentifizierung zentral für alle Konten aktivieren.
Wir rollen 2FA standardmäßig mit aus, sobald ein Passwortmanager steht: Die beiden gehören für uns zusammen.
Im dritten und letzten Teil zu lesen: Passkeys, die Passwort und zweiten Faktor in einem Schritt zusammenführen – und warum das Thema durch Microsoft gerade akut wird.
Ein Passkey braucht kein Passwort und keinen Code mehr, nur euer Gerät. Warum das mehr ist als nur ein weiterer Sicherheitsfaktor, warum er gegen Phishing hilft, und warum das Thema…
Ein Passwortmanager ist der erste Schritt zu mehr Zugangssicherheit. Wie 1Password Zugänge in Unternehmen automatisch verwaltet und wie die Einrichtung abläuft.
Stellt euch vor, ihr seid mit einem Passwortmanager schon gut abgesichert. Aber ein starkes Passwort ist nur die halbe Miete. Was Zwei-Faktor-Authentifizierung zusätzlich leistet und welche Methode zu eurem Betrieb…
Windows 10 bleibt privat noch bis 2027 kostenlos sicher, im Betrieb wird ESU jedes Jahr teurer. Warum ein Blick auf jedes einzelne Gerät jetzt mehr bringt als ein pauschaler Komplett-Tausch.
Ab Juli 2026 hebt Microsoft die Preise für die meisten 365-Pakete an, manche um über 40 %. Was sich ändert, welche Lizenzen verschont bleiben und wo ihr realistisch ansetzen könnt.
IT-Onboarding scheitert selten an der Technik. Es scheitert am Zeitpunkt – weil die Einrichtung neuer Mitarbeitender zu spät startet. Woran das liegt und wie sich der erste Arbeitstag zuverlässig vorbereiten…
Reaktionszeiten, Zertifikate, Stundenpreise – so werden IT-Dienstleister verglichen. Ob einer verlässlich ist, wenn es drauf ankommt, sagen diese Kriterien wenig. Was tatsächlich zählt.
Steve Jobs starb am 5. Oktober 2011 im Alter von 56 Jahren. Ein persönlicher Nachruf: Was er für die Technikbranche bedeutete, warum sein Einfluss weit über Apple hinausgeht – und…